När kylanläggningar blir måltavlor
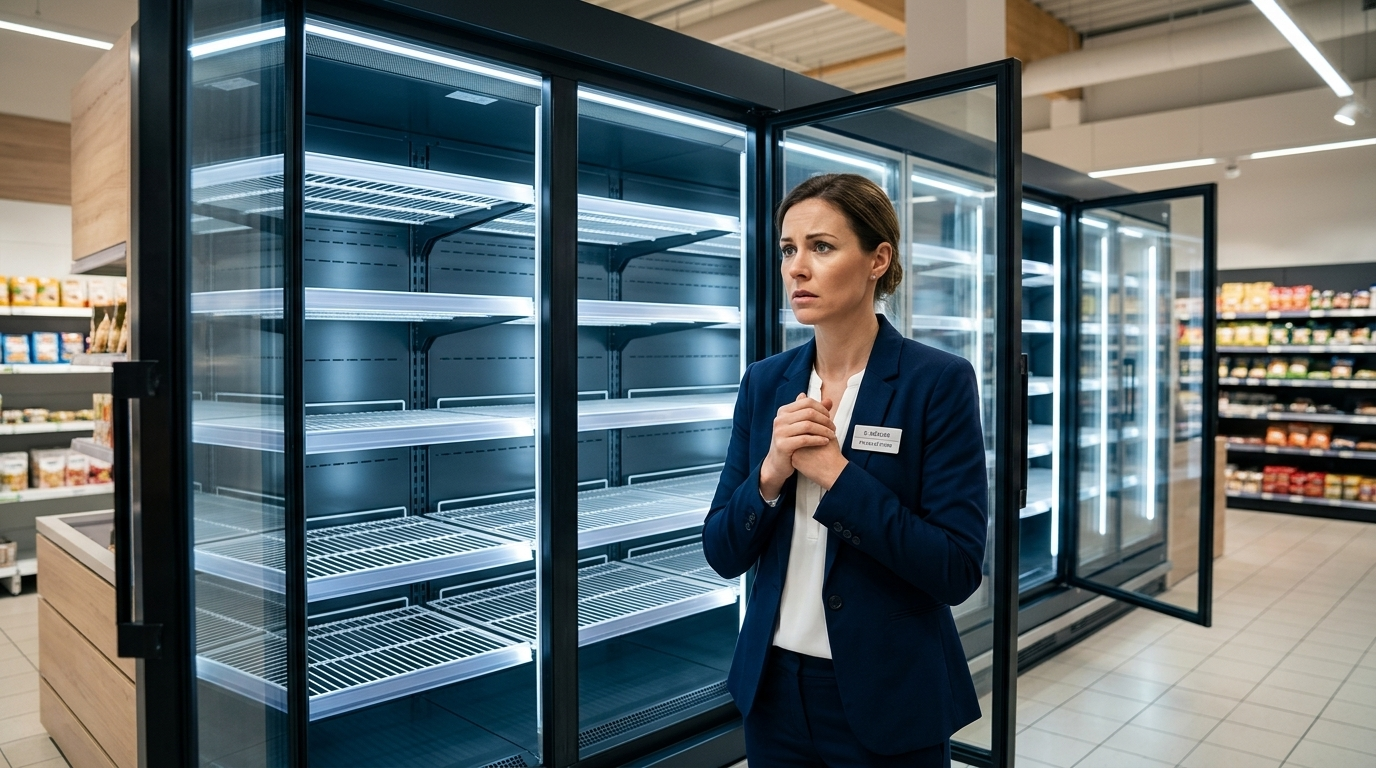
Angrepp mot kylkedjan: när varorna i kyldisken börjar tina.
november 2026
Okända angripare tog sig in i styrsystem för kommersiella kylanläggningar och ändrade deras driftparametrar. I stället för att kyla som avsett växlade vissa drabbade anläggningar till uppvärmnings- eller avfrostningsläge. I enskilda fall rapporterades temperaturinställningar på upp till 50 grader Celsius.
Medan ett kylskåp i hemmet oftast ställs in direkt på apparaten har kommersiella kylanläggningar ofta centrala styr- och fjärrunderhållssystem. Det var sådana system med åtkomst på distans som drabbades vid de senaste angreppen.
Konsekvenserna för verksamhetsutövarna var allvarliga. Kyldiskar måste tömmas, livsmedel kasseras och de tekniska anläggningarna återställas till ett säkert driftläge.
Den tyska nyhetsredaktionen Tagesschau rapporterade den 3 november 2026 att bland annat enskilda butiker inom Rewe, Edeka och CAP hade drabbats i Tyskland. De händelser som då var kända inträffade i Nordrhein-Westfalen, Niedersachsen och Bayern.
För verksamhetsutövare, tekniska serviceleverantörer och ansvariga för kyltekniken väcker detta en angelägen fråga:
Hur kan man på ett tillförlitligt sätt fastställa en anläggnings verkliga tillstånd när dess eget styrsystem blir ett mål för angrepp?
Kort förklarat: tekniken bakom angreppen
Moderna kylanläggningar har ofta styrsystem som kan kommunicera på distans. De registrerar temperaturer, hanterar driftparametrar, samordnar avfrostningscykler och gör det möjligt för servicetekniker att utföra underhåll på distans. Under normal drift är detta en fördel. Tekniker kan undersöka fel och kontrollera inställningar utan att personligen besöka varje butik. Problemen uppstår när administrationsåtkomsten är otillräckligt skyddad eller tillgänglig direkt från det publika internet.
Redan den 12 oktober 2026 publicerade Frankrikes CERT-FR en säkerhetsvarning om komprometterade fjärrstyrsystem för kylanläggningar. Bland annat nämndes produktfamiljer från Danfoss, Copeland och Dixell.
I varningen rekommenderade myndigheten att administrationsgränssnitt som var direkt åtkomliga från internet skulle kopplas bort, att konfigurationer inklusive avfrostningsparametrar skulle kontrolleras och att nödvändig fjärråtkomst skulle skyddas med säkra anslutningar. Även föråldrad fast programvara, osäkra inloggningsuppgifter och utrustning som inte längre stöds behöver beaktas.
Vilken konkret sårbarhet som utnyttjades i varje enskild drabbad tysk butik har ännu inte dokumenterats slutgiltigt i offentliga källor.
Risken
Fjärrstyrning av kylkedjan ger många fördelar. Men om en säkerhetsbrist utnyttjas kan kylutrustningen bli en mardröm. Möjliga följder är förstörda varor, vattenskador från upptinade produkter och tekniska fel till följd av överhettning. Utpressning är också en tänkbar cyberrisk generellt sett, men det finns inga belägg för att det var motivet bakom de händelser som beskrivs här.
Verksamhetsutövarnas ansvar
Inom livsmedelshandeln finns olika organisationsformer, bland annat självständiga handlare och centralt styrda butiker. Vem som ansvarar för underhåll, drift och säkerhet i kyltekniken beror på respektive ansvarsfördelning och avtal. Utmaningarna är välkända i praktiken: tidsbrist, uppskjutna investeringar och tillit till äldre teknik som tycks fungera tillförlitligt.
Därför är vår rekommendation tydlig: kompletterande övervakning med separat insamlade mätvärden ger omedelbart ett annat perspektiv.
Den svarar inte direkt på frågan om styrsystemet har hackats, utan visar vilken temperatur en sensor faktiskt mäter på den övervakade platsen. Genom att komplettera befintliga anläggningar med enbart avläsande övervakning och en digital tvilling kan man upptäcka när verkliga mätvärden avviker från önskade parametrar.
SVARTLIND-principen: oberoende övervakning – observera utan att styra
Det är här vårt utvecklade övervakningskoncept kommer in. Med HJÄRTA som en lokal modul och VAKTEN som digital plattform för övervakning och analys kan lämpliga signaler som samlas in separat från en anläggning göras synliga. Beroende på sensorer, anslutningsmöjligheter och konfiguration kan exempelvis temperaturvärden samt dörrars och stängningsanordningars tillstånd registreras.
HJÄRTA tar emot signalerna på plats och vidarebefordrar dem. VAKTEN som programvara organiserar informationen, visar aktuella tillstånd och bedömer dem utifrån individuellt konfigurerade regler. Om fastställda gränser eller villkor överskrids kan ett åtgärdsbehov bli synligt och ett konfigurerat meddelande skickas. Beroende på inställningar, mätintervall och tillgänglig uppkoppling kan sådana förändringar bli synliga inom kort. Prova gärna vår demo för att se hur principen fungerar.
Dokumentation
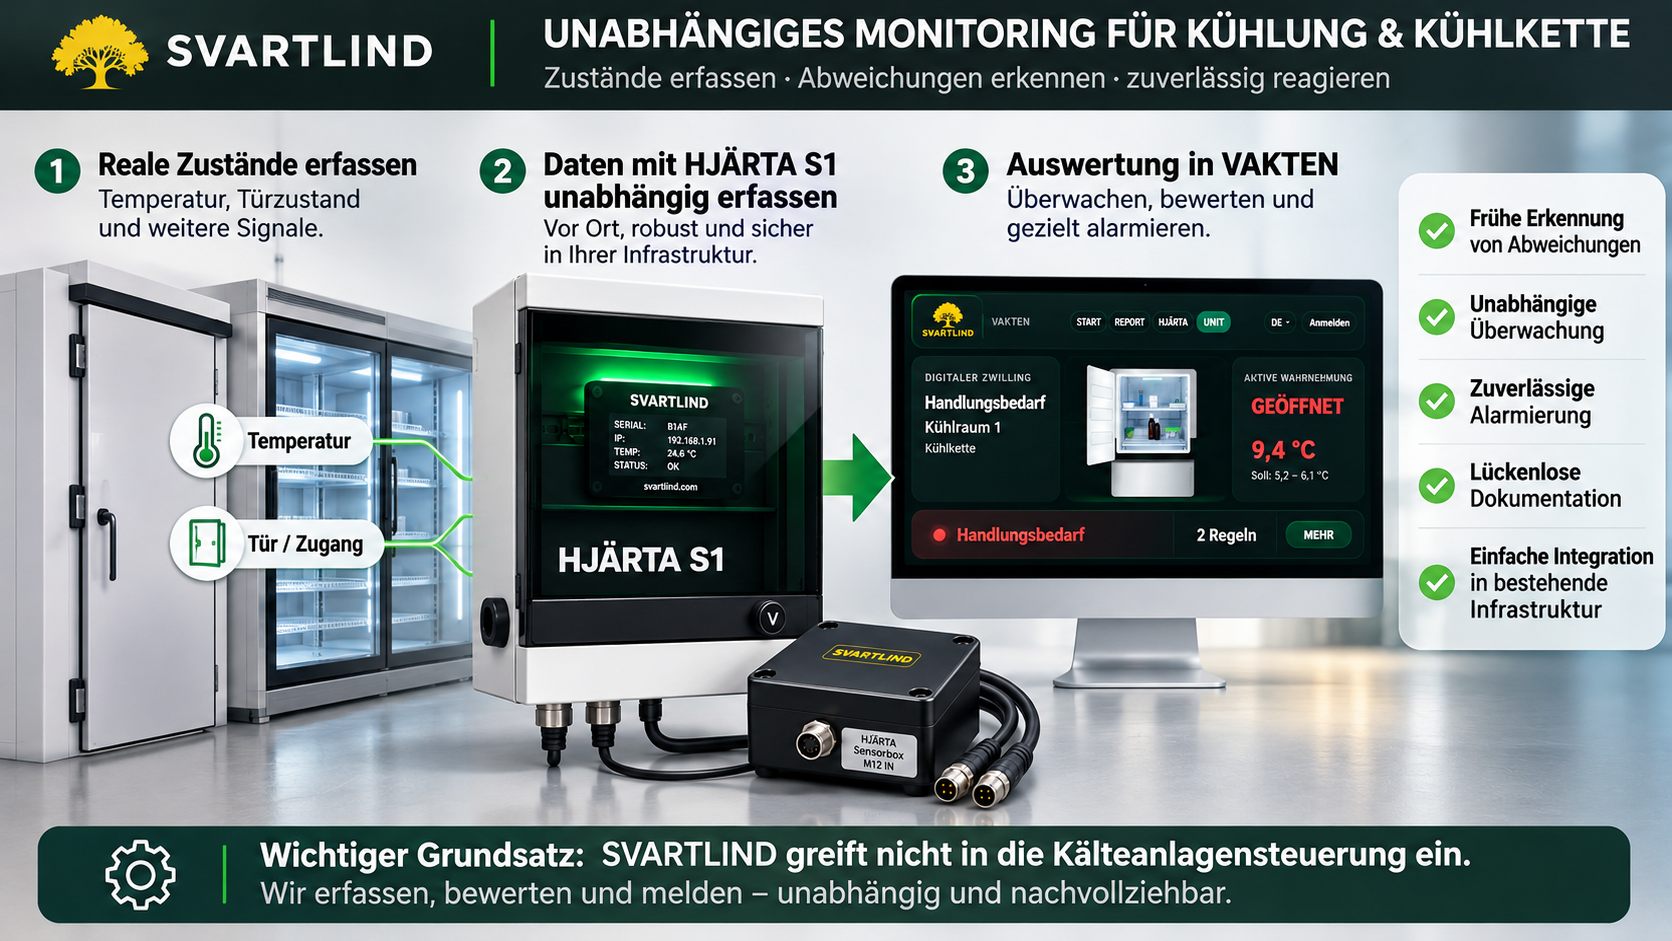
Den avgörande principen: SVARTLIND observerar utan att ingripa i kylanläggningens styrfunktioner.
HJÄRTA är konstruerat för att registrera tillstånd och mätvärden, inte för att styra de övervakade anläggningarna. På Professional-versionens avsedda 24 V-signalingångar ger optokopplare galvanisk isolering mellan den anslutna signaltekniken och den interna utvärderingselektroniken.
Denna isolering är utförd i hårdvara och kan inte upphävas med ett programvarukommando. Även om en angripare skulle få tillgång till VAKTEN eller HJÄRTA uppstår ingen styrkanal till kylanläggningen via dessa ingångar. Skyddet bygger alltså inte enbart på programvara och åtkomsträttigheter, utan även på den elektriska konstruktionen. Det förutsätter fackmässig installation och drift inom de angivna elektriska gränserna.
Vårt system är inte heller avsett att reglera kylprocessen, ersätta kylanläggningen eller förhindra ett cyberangrepp. HJÄRTA utvecklades ursprungligen för att bland annat tillgodose följande behov:
Läkarmottagningar: övervakning av läkemedelskylskåp.
Kliniker: övervakning av dörrar, däribland branddörrar – står exempelvis en dörr uppkilad?
Uppgiften är att registrera verkliga tillstånd, synliggöra avvikelser och ge verksamhetsutövaren ett spårbart informationsunderlag.
Vad ett andra övervakningslager kan bidra med vid en incident
Anta att en kommersiell kylanläggning får en olämplig driftparameter genom en felaktig eller obehörig ändring. Medan styrsystemet följer de nya instruktionerna förändras den faktiska temperaturen i kylutrymmet.
En separat installerad temperatursensor kan registrera ökningen, förutsatt att mätområde, placering och mätintervall är lämpliga. HJÄRTA kan överföra mätvärdet till VAKTEN. Där kan man kontrollera om en konfigurerad temperaturgräns har överskridits eller om en definierad avvikelse föreligger.
Den tekniska servicefunktionen får då ytterligare en informationskälla: Vilket övervakat område visar en avvikelse? Sedan när finns motsvarande mätvärden? Vilka tillståndsförändringar har dokumenterats?
Fördelen: VAKTEN möjliggör decentraliserad datainsamling och central utvärdering av konfigurerade regler. Varningar och meddelanden kan beroende på inställningarna kopplas till rätt ansvariga personer. Exempel: ett företag driver fem stormarknader i samma stad och övervakar platserna centralt. Om temperaturen i ett övervakat kylutrymme i den tredje butiken avviker från börvärdet kan den ansvariga kontaktpersonen få ett riktat meddelande.
Vad tekniska serviceleverantörer bör kontrollera nu
De aktuella händelserna ger anledning att se över befintliga övervakningskoncept även utanför själva kylanläggningens styrsystem. Verksamhetsutövare och deras kyltekniska serviceleverantörer bör först klarlägga vilka styrsystem som används, hur fjärråtkomsten skyddas och om tillverkaruppdateringar finns tillgängliga.
Onödiga administrationsgränssnitt som är öppet tillgängliga från internet bör tas bort. Fjärrunderhåll som behövs ska ligga bakom lämpliga skyddsåtgärder, till exempel säkra VPN-anslutningar, åtkomstkontroller och ändamålsenlig nätverkssegmentering.
Lika viktigt är hur störningar upptäcks.
Vem rapporterar en ovanlig temperaturökning utanför öppettiderna? Fungerar larmningen fortfarande om det centrala styrsystemet inte går att lita på eller inte kan nås? Dokumenteras mätvärden och händelser på ett spårbart sätt?
Och framför allt: får den ansvariga personen information i tid för att faktiskt kunna agera?
Ett oberoende lager för mätning och utvärdering kan vara ett värdefullt komplement till dessa säkerhetsåtgärder. Det ersätter dock varken ett säkrat styrsystem, föreskrivna kontroller, skyldigheter enligt livsmedelslagstiftningen eller en verksamhetsanpassad larm- och beredskapsplan.
Veta vad som verkligen händer
Angreppen mot kommersiella kylanläggningar visar att cybersäkerhet sedan länge handlar om mer än IT-system. När digitala styrsystem påverkar fysiska processer kan programvaruproblem leda till förstörda livsmedel, driftavbrott och betydande ekonomiska skador.
SVARTLIND hjälper verksamhetsutövare att bättre förstå tillståndet i sina anläggningar, med kompletterande övervakning utformad för tydlig användning och så enkel integration som möjligt. Inte som ersättning för befintlig teknik, utan som ett extra lager av insyn för dem som ansvarar för en säker drift.
Övervaka befintlig kylteknik oberoende
Driver du kylrum, kyldiskar eller andra temperaturkänsliga anläggningar och vill övervaka deras faktiska drifttillstånd?
SVARTLIND hjälper till att införa ett kompletterande övervakningslager med HJÄRTA och VAKTEN – anpassat till befintlig teknik, lämpliga sensorer och konkreta driftskrav. Kontakta oss gärna för att diskutera din tillämpning.
Källor och vidare läsning
- Tagesschau, 3 november 2026: Cyberangrepp mot kylanläggningar i tyska stormarknader
- Tagesschau, 4 november 2026: Så går hackarna till väga
- CERT-FR: Säkerhetsvarning CERTFR-2026-ALE-012
- ENISA och Europeiska kommissionen, 4 november 2026: Gemensamt uttalande om cyberincidenter som berör kylanläggningar