Wanneer koelinstallaties het doelwit worden
Aanval op de koelketen: als producten in de koeling beginnen te ontdooien.
november 2026
Onbekenden kregen toegang tot de besturingssystemen van commerciële koelinstallaties en wijzigden de bedrijfsparameters. In plaats van betrouwbaar te koelen, schakelden sommige getroffen installaties over naar verwarmings- of ontdooistanden. In afzonderlijke gevallen werden temperatuurinstellingen tot wel 50 graden Celsius gemeld.
Terwijl een koelkast thuis meestal rechtstreeks op het apparaat wordt ingesteld, beschikken commerciële koelinstallaties vaak over centrale besturings- en systemen voor onderhoud op afstand. Juist dergelijke op afstand toegankelijke systemen werden bij de recente aanvallen getroffen.
De gevolgen voor de exploitanten waren ingrijpend. Koelvitrines moesten worden leeggeruimd, levensmiddelen weggegooid en technische installaties weer in een veilige bedrijfstoestand gebracht.
De Duitse nieuwsdienst Tagesschau meldde op 3 november 2026 dat in Duitsland onder meer afzonderlijke winkels van Rewe, Edeka en CAP waren getroffen. De op dat moment bekende incidenten vonden plaats in Noordrijn-Westfalen, Nedersaksen en Beieren.
Daarmee rijst voor exploitanten, technische dienstverleners en verantwoordelijken voor koeltechniek een dringende vraag:
Hoe kan de werkelijke toestand van een installatie betrouwbaar worden vastgesteld als het eigen besturingssysteem het doelwit wordt?
Kort uitgelegd: de techniek achter de aanvallen
Moderne koelinstallaties hebben vaak besturingssystemen die op afstand kunnen communiceren. Ze registreren temperaturen, beheren bedrijfsparameters, coördineren ontdooicycli en maken onderhoud op afstand door servicemonteurs mogelijk. Bij normaal gebruik is dat zinvol. Monteurs kunnen storingen onderzoeken en instellingen controleren zonder iedere vestiging persoonlijk te bezoeken. Problematisch wordt het wanneer de beheerinterfaces onvoldoende zijn beveiligd of rechtstreeks via het openbare internet bereikbaar zijn.
Al op 12 oktober 2026 publiceerde het Franse CERT-FR een beveiligingswaarschuwing over gecompromitteerde afstandsbesturingen van koelinstallaties. Daarbij werden onder meer apparaatfamilies van Danfoss, Copeland en Dixell genoemd.
De instantie adviseerde om rechtstreeks bereikbare beheerinterfaces van het internet los te koppelen, configuraties inclusief ontdooiparameters te controleren en noodzakelijk onderhoud op afstand via beveiligde verbindingen te laten verlopen. Ook verouderde firmware, onveilige inloggegevens en apparaten die niet meer worden ondersteund verdienen aandacht.
Welke specifieke kwetsbaarheid bij elk van de getroffen Duitse winkels werd misbruikt, is publiekelijk nog niet definitief gedocumenteerd.
Het risico
Besturing van de koelketen op afstand biedt veel voordelen. Maar wanneer daarbij een beveiligingslek wordt misbruikt, kan de koeltechniek een nachtmerrie worden. Mogelijke gevolgen zijn verlies van voorraad, waterschade door ontdooiende producten en technische defecten door oververhitting. Afpersing is in algemene zin eveneens een mogelijk cyberrisico; voor de hier beschreven incidenten is dit echter niet als motief aangetoond.
De verantwoordelijkheid van exploitanten
In de levensmiddelendetailhandel bestaan verschillende organisatiemodellen, waaronder zelfstandige ondernemers en centraal aangestuurde filialen. Wie verantwoordelijk is voor onderhoud, exploitatie en beveiliging van de koeltechniek, hangt af van de betreffende verantwoordelijkheden en contracten. De uitdagingen zijn in de praktijk herkenbaar: tijdgebrek, uitgestelde investeringen en vertrouwen in oudere techniek die ogenschijnlijk betrouwbaar functioneert.
Daarom is ons advies duidelijk: aanvullende bewaking op basis van afzonderlijk gemeten waarden biedt direct een ander perspectief.
Die bewaking beantwoordt niet rechtstreeks de vraag of de besturing is gehackt, maar laat zien welke temperatuur een sensor op de bewaakte locatie werkelijk meet. Wie bestaande installaties aanvult met uitsluitend uitlezende bewaking en een digitale tweeling, kan afwijkingen tussen werkelijke meetwaarden en gewenste parameters herkennen.
Het SVARTLIND-principe: onafhankelijke bewaking — waarnemen zonder aan te sturen
Hierop sluit het door ons ontwikkelde bewakingsconcept aan. Met HJÄRTA als module ter plaatse en VAKTEN als digitaal platform voor bewaking en analyse kunnen geschikte, afzonderlijk geregistreerde signalen van een installatie inzichtelijk worden gemaakt. Afhankelijk van de sensoren, aansluitmogelijkheden en configuratie kunnen bijvoorbeeld temperatuurwaarden en deur- of sluittoestanden worden vastgelegd.
HJÄRTA ontvangt de signalen ter plaatse en stuurt ze door. VAKTEN ordent de informatie, toont actuele toestanden en beoordeelt deze aan de hand van individueel ingestelde regels. Als vastgelegde grenzen of voorwaarden worden overschreden, kan zichtbaar worden dat actie nodig is en kan een ingestelde melding worden verstuurd. Afhankelijk van de configuratie, het meetinterval en de beschikbare verbinding kunnen zulke veranderingen snel zichtbaar worden. Probeer gerust onze demo om het principe beter te leren kennen.
Documentatie
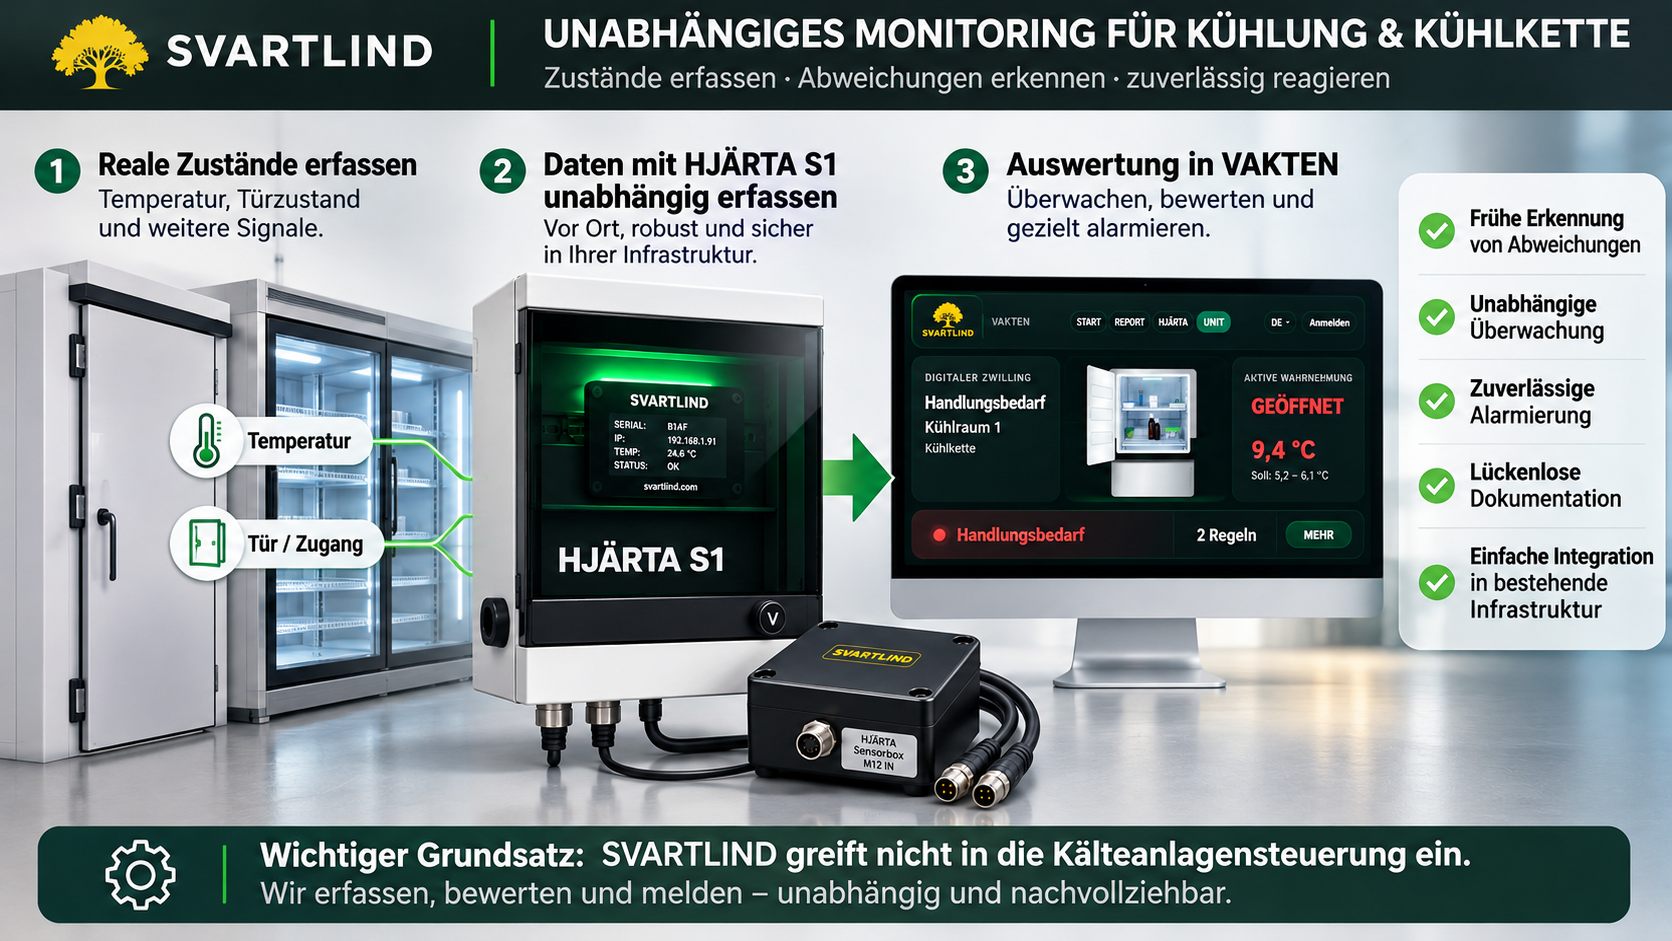
Het doorslaggevende uitgangspunt: SVARTLIND observeert zonder in te grijpen in de besturing van de koelinstallatie.
HJÄRTA is ontworpen om toestanden en meetwaarden te registreren, niet om de bewaakte installaties aan te sturen. Bij de daarvoor bestemde 24V-signaalingangen van de Professional-uitvoering zorgen optocouplers voor galvanische scheiding tussen de aangesloten signaaltechniek en de interne verwerkingselektronica.
Deze scheiding is hardwarematig gerealiseerd en kan niet met een softwareopdracht worden opgeheven. Zelfs wanneer een aanvaller toegang tot VAKTEN of HJÄRTA zou krijgen, ontstaat via deze ingangen geen besturingskanaal naar de koelinstallatie. De bescherming berust dus niet alleen op software en toegangsrechten, maar ook op de elektrische constructie. Daarvoor zijn een vakkundige installatie en gebruik binnen de voorgeschreven elektrische grenzen noodzakelijk.
Ons systeem is evenmin bedoeld om de koeling te regelen, de koelinstallatie te vervangen of een cyberaanval te voorkomen. HJÄRTA is oorspronkelijk ontwikkeld om onder meer aan de volgende behoeften te voldoen:
Huisartsen- en andere medische praktijken: bewaking van medicijnkoelkasten.
Klinieken: bewaking van (brandwerende) deuren — staat een deur bijvoorbeeld met een wig open?
Het doel is werkelijke toestanden vast te leggen, afwijkingen zichtbaar te maken en de exploitant een navolgbare informatiebasis te bieden.
Wat een tweede bewakingslaag bij een incident kan betekenen
Stel dat een commerciële koelinstallatie door een foutieve of ongeoorloofde wijziging een ongeschikte bedrijfsparameter krijgt. Terwijl de besturing de nieuwe instructies volgt, verandert de werkelijke temperatuur in de koelruimte.
Een afzonderlijk geïnstalleerde temperatuursensor kan die stijging registreren, mits meetbereik, plaatsing en meetintervallen daarvoor geschikt zijn. HJÄRTA kan de meetwaarde aan VAKTEN doorgeven. Daar kan worden gecontroleerd of een ingestelde temperatuurgrens is overschreden of een vastgelegde afwijking aanwezig is.
Zo krijgt de technische dienst een extra informatiebron: Welke bewaakte zone vertoont een afwijking? Sinds wanneer zijn de bijbehorende meetwaarden beschikbaar? Welke toestandsveranderingen zijn vastgelegd?
De meerwaarde: VAKTEN maakt decentrale registratie en centrale beoordeling van ingestelde regels mogelijk. Signalen en meldingen kunnen afhankelijk van de inrichting aan de juiste verantwoordelijken worden toegewezen. Bijvoorbeeld: een onderneming heeft vijf supermarkten in één stad en bewaakt de locaties centraal. Wijkt de temperatuur van een bewaakte koelzone in de derde winkel af van de streefwaarde, dan kan gericht de daarvoor verantwoordelijke contactpersoon worden geïnformeerd.
Wat technische diensten nu zouden moeten controleren
De recente incidenten geven aanleiding om bestaande bewakingsconcepten breder te bekijken dan alleen de eigen besturing van de koelinstallatie. Exploitanten en hun koeltechnische dienstverleners zouden eerst moeten nagaan welke besturingen in gebruik zijn, hoe de toegang op afstand is beveiligd en of er updates van de fabrikant beschikbaar zijn.
Onnodige beheerinterfaces die via het openbare internet bereikbaar zijn, zouden moeten worden verwijderd. Noodzakelijk onderhoud op afstand hoort achter passende beveiligingsmaatregelen, bijvoorbeeld beveiligde VPN-verbindingen, toegangscontrole en een geschikte netwerksegmentatie.
Net zo belangrijk is de vraag hoe storingen worden ontdekt.
Wie meldt een ongebruikelijke temperatuurstijging buiten openingstijden? Werkt de alarmering nog wanneer de centrale besturing niet betrouwbaar of niet bereikbaar is? Worden meetwaarden en gebeurtenissen navolgbaar vastgelegd?
En vooral: krijgt de verantwoordelijke persoon op tijd informatie waarmee daadwerkelijk kan worden gehandeld?
Een onafhankelijke meet- en beoordelingslaag kan deze beveiligingsmaatregelen zinvol aanvullen. Zij vervangt echter geen goed beveiligde installatiebesturing, verplichte inspecties, voedselveiligheidsverplichtingen of een afgestemd alarm- en noodplan voor de bedrijfsvoering.
Weten wat er werkelijk gebeurt
De aanvallen op commerciële koelinstallaties laten zien dat cybersecurity allang niet meer uitsluitend een IT-vraagstuk is. Wanneer digitale besturingen fysieke processen beïnvloeden, kunnen softwareproblemen leiden tot bedorven levensmiddelen, bedrijfsstilstand en aanzienlijke economische schade.
SVARTLIND helpt exploitanten de toestand van hun installaties beter te beoordelen, met aanvullende bewaking die is gericht op begrijpelijke bediening en een zo eenvoudig mogelijke integratie. Niet als vervanging van bestaande techniek, maar als extra waarnemingslaag voor degenen die verantwoordelijk zijn voor een veilige bedrijfsvoering.
Bestaande koeltechniek onafhankelijk bewaken
Beheert u koelruimten, koelmeubelen of andere temperatuurgevoelige installaties en wilt u hun werkelijke bedrijfstoestand bewaken?
SVARTLIND ondersteunt de opbouw van een aanvullende bewakingslaag met HJÄRTA en VAKTEN — afgestemd op bestaande techniek, geschikte sensoren en concrete operationele eisen. Bespreek uw toepassing met ons.
Bronnen en verdere informatie
- Tagesschau, 3 november 2026: Cyberaanvallen op koelinstallaties van Duitse supermarkten
- Tagesschau, 4 november 2026: Zo gaan de hackers te werk
- CERT-FR: Beveiligingswaarschuwing CERTFR-2026-ALE-012
- ENISA en de Europese Commissie, 4 november 2026: Gezamenlijke verklaring over cyberincidenten bij koelinstallaties